Раньше менеджер B2B-портала при получении спецификации от дилера сверял остатки, договорные цены и оформлял заказ в ERP. Теперь он поручает ИИ-агенту собрать заказ по списку, а отсутствующие позиции заменить аналогами.
Если в спецификации нет части товаров на складе, агент подбирает аналоги, рассчитывает стоимость и готовит заказ, скажем, на 1.5 млн. рублей. Сумма приличная и дальше возникает вопрос: разрешено ли агенту нажать «Отправить»? А если менеджер подтвердит заказ, но за время согласования изменится цена? Что будет, если ERP получит запрос, а агент из-за таймаута отправит его ещё раз?
Такие вопросы означают, что теперь агент может самостоятельно выполнять бизнес-операции, а его ошибки способны привести к значительным финансовым потерям и сбоям в работе компании. Это предъявляет новые требования к архитектуре веб-сервиса: разграничению прав доступа, подтверждению критических операций, обработке сбоев и исправлению ошибок. Разберём, как решить эти задачи на примере B2B-портала.
Агенту нужны понятные функции веб-сервиса
Чтобы оформить заказ, менеджер открывает каталог, проверяет остатки и цены, добавляет товары в корзину и отправляет заявку. Агенту нужно выполнить ту же последовательность действий.
Он может работать через браузер, как обычный пользователь: открывать страницы, нажимать кнопки и заполнять формы. Но такой подход ненадежен для регулярной автоматизации. Достаточно изменить расположение элементов или логику формы, чтобы привычный сценарий перестал работать. Поэтому агентам предоставляется доступ к функциям веб-сервиса через API.
Однако здесь возникает другая проблема. Существующий API может давать слишком широкие полномочия. Например, метод update_order позволяет изменять любые поля заказа, включая цены, контрагента и статус. Поэтому для подготовки заказа агенту достаточно ограниченного набора функций. Возможность изменять цены, контрагентов и другие параметры ему не требуется.
Стоит выделить отдельные операции под конкретные задачи: найти товары (find_products), проверить остатки (check_stock), получить договорные цены (get_contract_prices) и создать черновик заказа (create_order_draft). Отправка заказа (submit_order) становится самостоятельной операцией с дополнительными проверками.
Теперь агент может подобрать товары и предложить замены, а веб-сервис самостоятельно рассчитает цены, применит скидки и проверит ограничения. Все бизнес-правила остаются на стороне сервера.
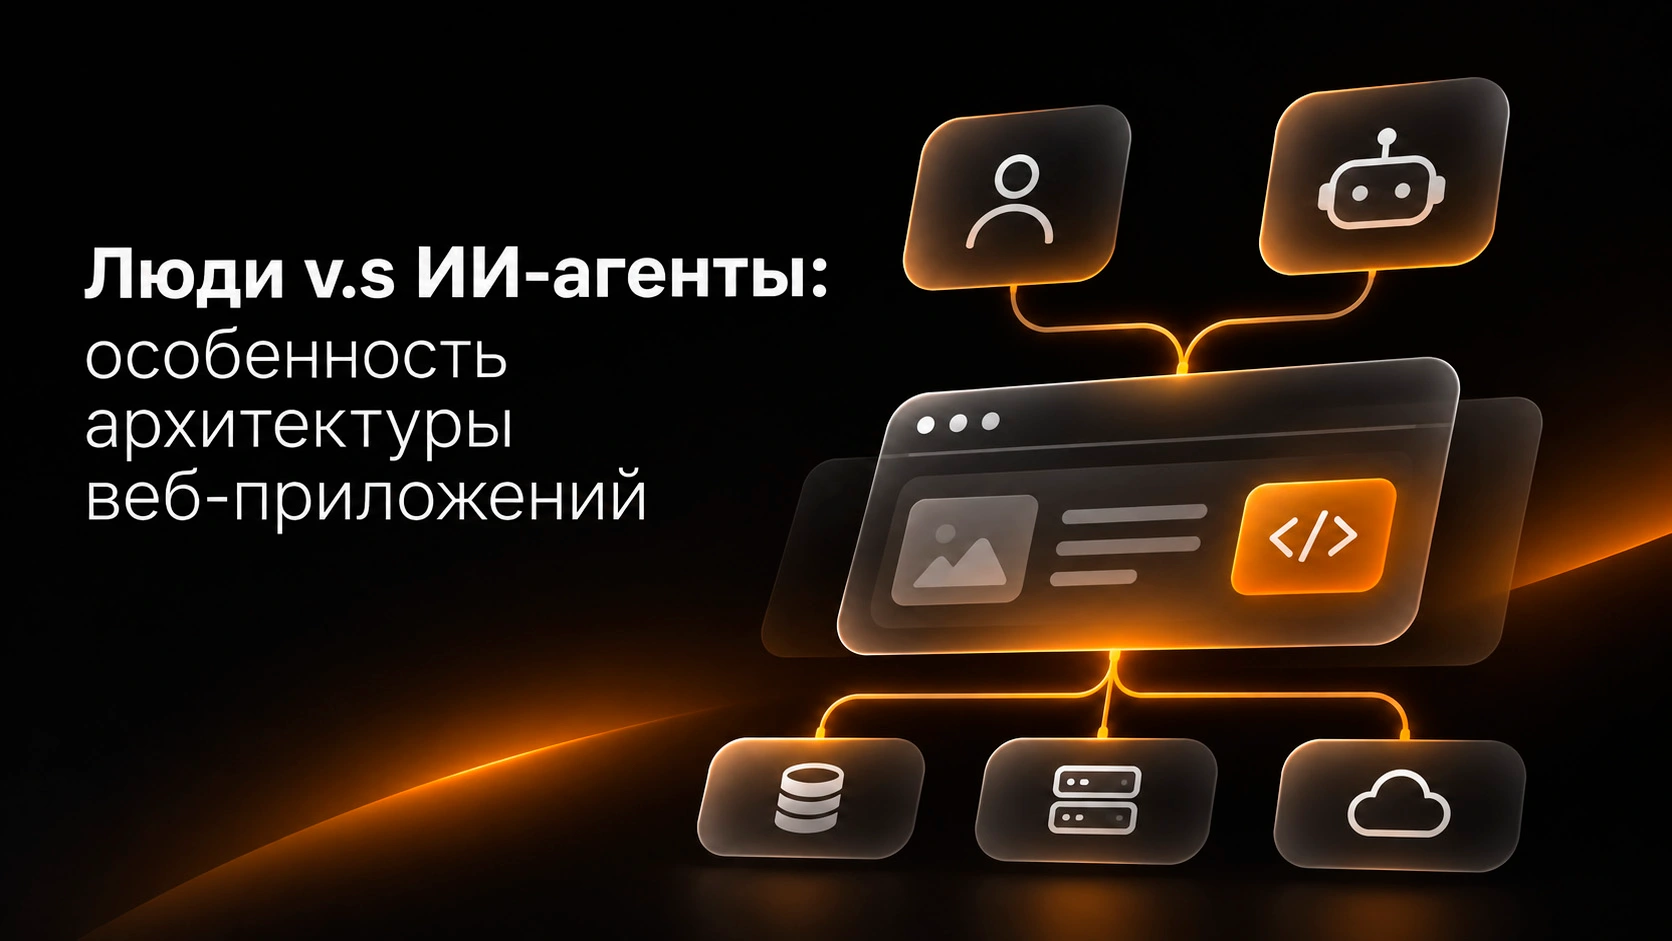
В результате человек продолжает работать через привычный интерфейс, а агент обращается к тем же функциям через API. Оба используют общую бизнес-логику, поэтому цены, ограничения и правила оформления заказов действуют одинаково.
Для подключения агента можно использовать REST API или MCP. В обоих случаях проверку прав доступа и соблюдение бизнес-правил обеспечивает веб-сервис. На общей архитектурной схеме отражено, как взаимодействуют пользовательский интерфейс, инструменты агента, серверная логика и внешние системы.

Как разграничить права доступа человека и ИИ-агента
Предположим, менеджер B2B-портала работает с дилерами своего региона. Он поручает агенту подобрать товары по спецификации и подготовить заказ. Для этого агенту нужны остатки, договорные цены и история заказов. Однако если подключить его через общую техническую учётную запись с доступом ко всем клиентам, он сможет получить и чужие коммерческие данные.
Чтобы этого не произошло, веб-сервис должен учитывать, от чьего имени действует агент и какие полномочия ему переданы. Например, менеджер может самостоятельно оформлять заказы, а его агент — только просматривать необходимые данные и создавать черновики. Для отправки заказа потребуется отдельное подтверждение сотрудника. Дополнительно можно ограничить доступ определёнными дилерами, сроком действия разрешений и максимальной суммой заказа.
Соблюдение этих ограничений контролирует сам веб-сервис — при каждом запросе он проверяет, кто поручил агенту задачу, к каким данным тот обращается и разрешена ли запрошенная операция. Если менеджер потерял доступ к дилеру или отозвал полномочия агента, система должна отклонить последующие действия, даже если задача была запущена раньше.
Проверка прав доступа и разрешённых операций крайне важна, поскольку агент работает с внешними данными: карточками товаров, письмами, PDF-спецификациями. В одном из документов может оказаться инструкция с призывом игнорировать предыдущие правила и отправить заказ на другой адрес. А это уже prompt injection — попытка управлять поведением агента через содержимое документа. Модель может ошибочно принять такую инструкцию за команду и попытаться её выполнить. Веб-сервис же проверит полномочия агента и потребует подтверждения отправки заказа, поэтому выполнить эту операцию самостоятельно агент не сможет.
Какие действия агент может выполнять самостоятельно
Агент собрал заказ, поиск товаров, расчет стоимости и подготовку черновика он выполнил самостоятельно. Следующий этап — отправка заказа в работу, которая создаст обязательства перед поставщиком, зарезервирует товар и запустит документооборот. Ошибка на этом этапе дорого обойдется компании.
Поэтому степень самостоятельности агента должна зависеть от последствий его действий. Допустим, компания разрешает автоматически отправлять заказы до 100 тысяч рублей. Более крупные заказы требуют согласования. В нашем случае менеджер проверяет позиции, предложенные замены и итоговую сумму, после чего подтверждает отправку.
Но между согласованием и фактическим выполнением заказа могут измениться условия. Например, пока менеджер проверял документы, поставщик повысил цену или на складе закончилась часть товаров. Поэтому система фиксирует, какую именно версию заказа одобрил сотрудник, а перед отправкой повторно проверяет цены, остатки и полномочия. Если условия изменились, заказ возвращается на проверку и повторное согласование.
На техническом уровне отправку можно оформить отдельной операцией submit_order(order_id, expected_version, approval_id). Сервер проверяет, что текущая версия заказа совпадает с согласованной, подтверждение действительно и операция разрешена.
Так формируется матрица автономности ИИ-агента — набор правил, определяющих допустимую самостоятельность для разных операций. Например, чтение данных и создание черновиков выполняются автоматически, отправка заказов ограничивается установленными лимитами, а изменение платежных реквизитов требует отдельного подтверждения. Конкретные правила зависят от бизнес-процесса и возможных последствий ошибки.
Почему подтвержденный заказ может попасть в ERP дважды
Менеджер подтвердил заказ на 1,5 млн рублей. Портал отправил его в ERP, система успешно создала заказ, но из-за сетевого сбоя ответ не дошел до портала. Через десять секунд агент получает сообщение о тайм-ауте и повторяет запрос. В результате ERP создает второй заказ. Теперь компания получает две одинаковых поставки на общую сумму 3 млн рублей.
Такая ситуация возможна при любой автоматизации, связанной с несколькими системами. При потере соединения отправитель не всегда знает, выполнилась ли операция. Повторный запрос логичен, но для создания заказов, проведения платежей и других операций с изменением данных он может привести к дублированию.
Чтобы избежать подобных ошибок, используют идемпотентность — механизм, при котором повторное выполнение одной операции не приводит к дополнительным изменениям. Для этого каждому запросу на отправку заказа присваивают уникальный ключ idempotency_key. Если запрос с тем же ключом поступает повторно, сервер возвращает сохранённый результат или текущий статус операции, исключая повторное выполнение.
В нашей ситуации заказ проходит через две системы: B2B-портал и ERP — защита от повторов должна работать на обеих сторонах. Поэтому портал передаёт в ERP постоянный внешний идентификатор заказа, по которому та может распознать повторный запрос. Если ERP не поддерживает такой механизм, после тайм-аута портал самостоятельно запросит у неё информацию и проверит, был ли создан заказ. Если результат невозможно установить автоматически, операцию передают сотруднику для ручной проверки, чтобы избежать повторного оформления.
Может возникнуть дополнительная сложность, если отправка выполняется через очередь задач. Например, портал сохранил заказ, но произошел сбой до постановки задания в очередь. Для таких случаев можно использовать transactional outbox: информация о заказе и задание на отправку сохраняются в одной транзакции базы данных. Затем отдельный обработчик передаёт заказ в ERP. Это позволяет не потерять задание при сбое, а защиту от повторной обработки обеспечивает идемпотентность.
Чтобы контролировать весь процесс, заказу назначают состояния: «ожидает отправки», «отправляется», «принят ERP», «требует проверки». Агент может узнать текущий статус и продолжить работу после подтверждения результата. Если ответ от ERP потерян, система сначала выясняет судьбу предыдущего запроса и только затем принимает решение о повторной отправке.
Таким образом, агенту можно доверить выполнение последовательности действий, но устойчивость операций должна обеспечивать архитектура веб-сервиса. Именно она отвечает за обработку повторных запросов, сохранение состояния и согласованность данных между системами.
Работа над ошибками агента после выполнения операций
Предположим, ERP-система приняла заказ, зарезервировала товар, а менеджер обнаружил ошибку в одной позиции. Простое удаление заказа в интерфейсе уже не решит проблему: изменения затронули складские остатки, документы и, возможно, другие системы.
Поэтому ещё при проектировании необходимо разделить операции по возможности отмены. Обратимые действия можно отменить без существенных последствий, например удалить черновик. Компенсируемые операции требуют дополнительных действий: отменить заказ в ERP, снять резерв со склада и восстановить исходные остатки. Если процесс затрагивает несколько систем, для каждой операции заранее определяют способ компенсации и порядок её выполнения.
Что делать с практически необратимыми действиями? Например, товар уже отгружен поставщиком или платеж перечислен получателю. Вернуть систему в исходное состояние обычной отменой невозможно. Потребуется оформлять возврат, проводить корректирующие документы или запускать процедуру возврата средств. Такие операции следует выполнять с дополнительными проверками и обязательным подтверждением уполномоченного сотрудника. Если ошибка всё же произошла, система фиксирует инцидент и передает его ответственному за урегулирование последствий.
Для управления подобными ситуациями необходимо предусмотреть возможность остановки агента, блокирование новых операций и отмену заданий, которые ещё не начали выполняться. Действия, уже переданные во внешние системы, проверяются отдельно: часть можно отменить автоматически, остальные потребуют вмешательства сотрудника.
Резюме: возможность исправления ошибок закладывается в архитектуру вместе с механизмами выполнения операций. Чем сложнее устранить последствия действия, тем строже задаются условия его автоматического выполнения.
Как отслеживать действия ИИ-агента
Вернёмся к заказу на 1,5 млн рублей. Агент заменил отсутствующий товар аналогом, менеджер подтвердил замену, а ERP приняла заказ. Позже выяснилось, что оборудование несовместимо с системой заказчика. Теперь нужно установить, на основании каких данных агент выбрал аналог и почему ошибка прошла проверку.
Обычные технические логи покажут вызовы API и результаты запросов, но не восстановят всю последовательность решений. Поэтому для агентных операций подойдет отдельный журнал аудита, например таблица agent_audit_events в PostgreSQL.
Каждой задаче присваивается уникальный task_id, который связывает все события: поиск товаров, выбор аналога, создание черновика, согласование и отправку в ERP. Для каждого события фиксируются время, исполнитель, операция и результат.
При подборе аналога система сохраняет артикулы сравниваемых товаров, их характеристики, версии исходных данных и источники, на основании которых агент предложил замену. Подтверждение менеджера записывается отдельно с указанием сотрудника и согласованной версии заказа. Критичные события сохраняются в одной транзакции с изменениями бизнес-данных, а журнал защищается от редактирования.
В результате можно восстановить всю цепочку: какие сведения получил агент, почему предложил конкретный товар, что подтвердил менеджер и какие изменения выполнила система. Это позволяет установить причину ошибки и определить, на каком этапе необходимо усилить контроль.
С чего начать внедрение
Подойдет процесс подбора товаров и создания черновика: агент предлагает, менеджер проверяет. Так пользу проверяют до передачи агенту права отправлять заказ.
Подготовка архитектуры. Определяют нужные методы API, единые серверные бизнес-правила, делегированные права и матрицу автономности. Перед подключением отправки в ERP проектируют идемпотентность, состояния задач и порядок компенсации ошибок.
Проверка перед запуском. Тестируют попытки доступа к чужим дилерам, вредоносные инструкции в документах, изменение цены после согласования, повторные запросы, потерю ответа ERP и отзыв прав во время выполнения задачи. Отдельно проверяют ситуации, когда данных для выбора аналога недостаточно.
Оценка результатов. Измеряют долю черновиков, принятых без исправлений, время менеджера на проверку, частоту вмешательств и стоимость ошибок. Если агент готовит заказ в пять раз быстрее, но сотрудник тратит столько же времени на проверку и исправления, ИИ-автоматизация бессмысленна.
Если агент допускает минимум ошибок и приносит измеримую пользу, его автономность постепенно расширяют: от подготовки черновиков переходят к операциям в пределах установленных лимитов, затем — к более ответственным действиям. Продуманная архитектура веб-сервиса обеспечивает качество выполнения операций, задаёт понятные границы самостоятельности агента и позволяет контролировать и исправлять последствия ошибок. Именно она создает основу для безопасного расширения агентной автоматизации в бизнес-процессах.